公司里到底有多少AI在干活?先建一本AI台账
AI功能正以插件、软件内置功能和员工自用工具的形式进入企业,管理层往往说不清全貌。美国NIST的风险管理框架把“建立AI系统清单”列为治理要求,英国政府已强制部门公开登记算法工具。台账的价值不在登记本身,而在把每一处AI使用和负责人、数据、退出条件连起来。
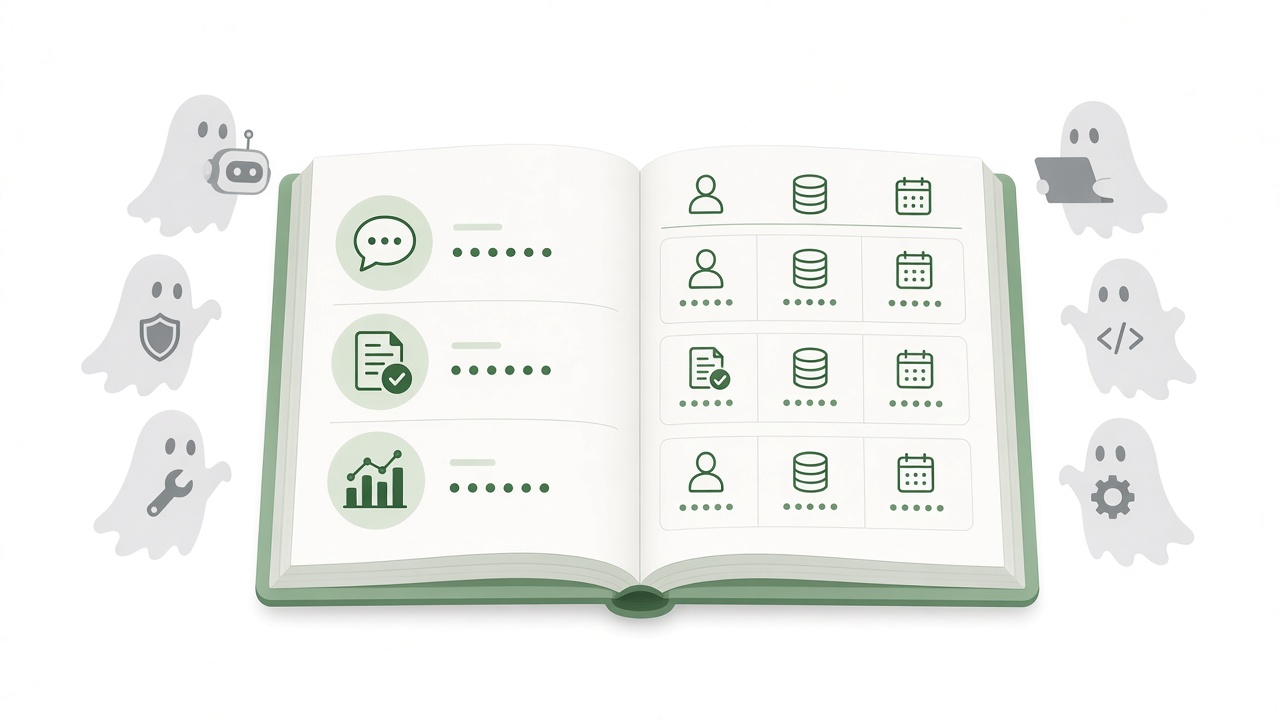
一家做工业品分销的公司开季度会,老板问了一句:“我们现在到底在哪些地方用了AI?”IT说采购过两个工具;销售说CRM升级后自带了邮件生成;财务说有人用网页版大模型整理对账;客服说外包商的系统里好像也有。没有人能给出完整答案,更没人说得清这些工具接触了哪些客户数据。
这是假设场景。它提出的组织问题很朴素:管不了看不见的东西。在讨论AI治理、权限或效果之前,企业首先需要知道AI在哪里。
已经形成的做法
【事实】美国国家标准与技术研究院(NIST)2023年1月发布的《AI风险管理框架》(AI RMF 1.0,NIST AI 100-1)在“治理”职能下设有GOVERN 1.6:建立机制对AI系统进行清点(inventory),并按组织风险优先级配置资源。紧随其后的GOVERN 1.7要求有流程安全地停用和淘汰AI系统。这是自愿采用的框架,不是法律义务。
【事实】NIST 2024年7月发布的生成式AI配套文件(NIST AI 600-1)把这一条细化为三项建议动作:把组织内的生成式AI系统纳入清单;在政策中界定“嵌入应用软件中的生成式AI”是否、以及如何豁免登记;清单条目除一般信息外,可考虑记录数据来源、已知问题、人工监督角色和职责、知识产权与敏感数据考量,以及底层基础模型及其版本和访问方式。
【事实】英国政府数字服务局(GDS)维护的“算法透明度记录标准”(ATRS)要求公共部门以统一格式公开说明如何、为何使用算法工具。按其官方页面,ATRS对所有中央政府部门,以及提供公共或一线服务、直接面向公众的部分公共机构是强制要求;2024年12月发布了适用范围与豁免政策,2025年5月更新了模板和指南,并设有已发布记录的公开检索库。
这三项来源互相补充:NIST说明企业内部清单应该记什么,ATRS提供了一个已经在大型组织中强制运行的登记实践。但ATRS针对的是公共部门的对外透明,企业内部台账不必公开,也不必照搬其字段。
变化的机制:AI不再只从“采购”这一扇门进来
过去,新系统进入企业,大多要经过采购、IT评估和上线审批,资产清单自然生成。AI的进入方式更分散:现有软件一次升级就多出一个“智能助手”;员工个人注册的网页工具可以直接粘贴客户资料;外包商的系统在企业看不到的地方调用模型。
NIST 600-1专门提到“嵌入应用软件中的生成式AI”是否豁免,正说明这部分最容易漏登。它们不经过采购,却真实地处理企业数据、影响对外输出。
台账因此要换一个登记单位:不是“买了哪些AI产品”,而是“哪些工作环节里有AI参与”。同一个工具用在写营销文案和比对合同条款,风险完全不同,应当分开登记。
对组织的影响
【推演】第一,责任有了落点。每条记录写明业务负责人,出了问题就知道找谁暂停、找谁评估。本栏目此前讨论过AI身份的退出问题;台账是退出的前提,没有登记的东西,也就无从“请它离开”。
【推演】第二,员工自用工具从“灰色”走向“可申报”。如果台账只用于追查,员工会隐瞒;如果登记后能获得合规的替代工具或明确的使用边界,申报意愿会更高。台账的设计要在发现问题和保护坦白之间取得平衡。这是机制推断,尚无公开研究给出企业层面的效果数据。
【推演】第三,台账会暴露数据流向。很多企业在梳理时才发现,客户资料已经经过若干外部模型服务。这对需要遵守个人信息保护要求的企业是必要的发现,但台账本身不能替代合规评估。
建议试验:两周内画出一张“AI分布图”
以下是编辑提出的建议试验,不代表任何企业已经实施。
选一个部门(建议选销售或客服这类对外接触多的部门),用两周时间做一次清点。方法分三路:查采购和报销记录中的AI相关软件;请IT列出现有业务系统近一年新增的AI功能;向员工发一份匿名问卷,只问“你在工作中用过哪些AI工具、用来做什么、是否放入过客户信息”,事先承诺问卷不用于追责。
每个用途登记五项:业务环节、负责人、接触的数据类型、底层是哪家服务(不清楚就写“不清楚”)、下次复核日期。
投入:部门负责人指定一名协调人,IT配合约3人日,问卷填写每人10分钟。
判断指标:一是三路来源的重合度,问卷发现、而采购和IT都不知道的用途占多少;二是“不清楚”的比例,有多少条目说不出底层服务或数据流向;三是负责人认领率,多少条目在一周内有人愿意签字负责。
失败条件:问卷回收率低于一半,或认领率低于一半。前者说明员工不信任这次清点,应先调整沟通方式;后者说明登记缺乏后续意义,应先明确登记后能得到什么支持,再推广到其他部门。
边界
台账不是禁令清单。目的在于看见和分责,不是给每个工具贴“允许”或“禁止”的标签;风险分级和使用规范需要另行制定。NIST框架和ATRS都不是中国企业的法定义务,企业应结合所在行业的监管要求设计。问卷收集的信息本身也属于员工信息,保存和使用范围要事先说明。
AI进入组织的方式越分散,组织越需要一个简单的动作:把它们一个个写下来,并为每一个找到一个人。
参考资料
- NIST:Artificial Intelligence Risk Management Framework (AI RMF 1.0),NIST AI 100-1,https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf ,核验日期 2026-11-01
- NIST:Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile,NIST AI 600-1(2024年7月),https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.600-1.pdf ,核验日期 2026-11-01
- GOV.UK(Government Digital Service):Algorithmic Transparency Recording Standard Hub,https://www.gov.uk/government/collections/algorithmic-transparency-recording-standard-hub ,核验日期 2026-11-01
本文署名为赛博AI编辑整理;资料核验截至2026-11-01。框架与标准内容以所列一手来源为依据,假设场景、建议试验和推演不代表已经验证的结果。