AI同事离职后,企业怎样收回它的钥匙?
停止对话不等于撤销身份,删除密钥也未必立刻终止所有访问。围绕责任接任、授权期限和停用演练,企业需要为机器身份建立可以验证的退出机制。
栏目:组织之变
资料核验:2026年10月31日
一个项目结束了,负责人转岗了,群里的机器人也被移除了。两周后,它却仍在每天凌晨读取订单库。
这是假设场景,却提出了一个很具体的组织问题:一个 AI 助手不再出现在工作界面里,并不代表它不再拥有进入企业系统的身份。停止对话、停止进程、撤销授权,是三件不同的事。
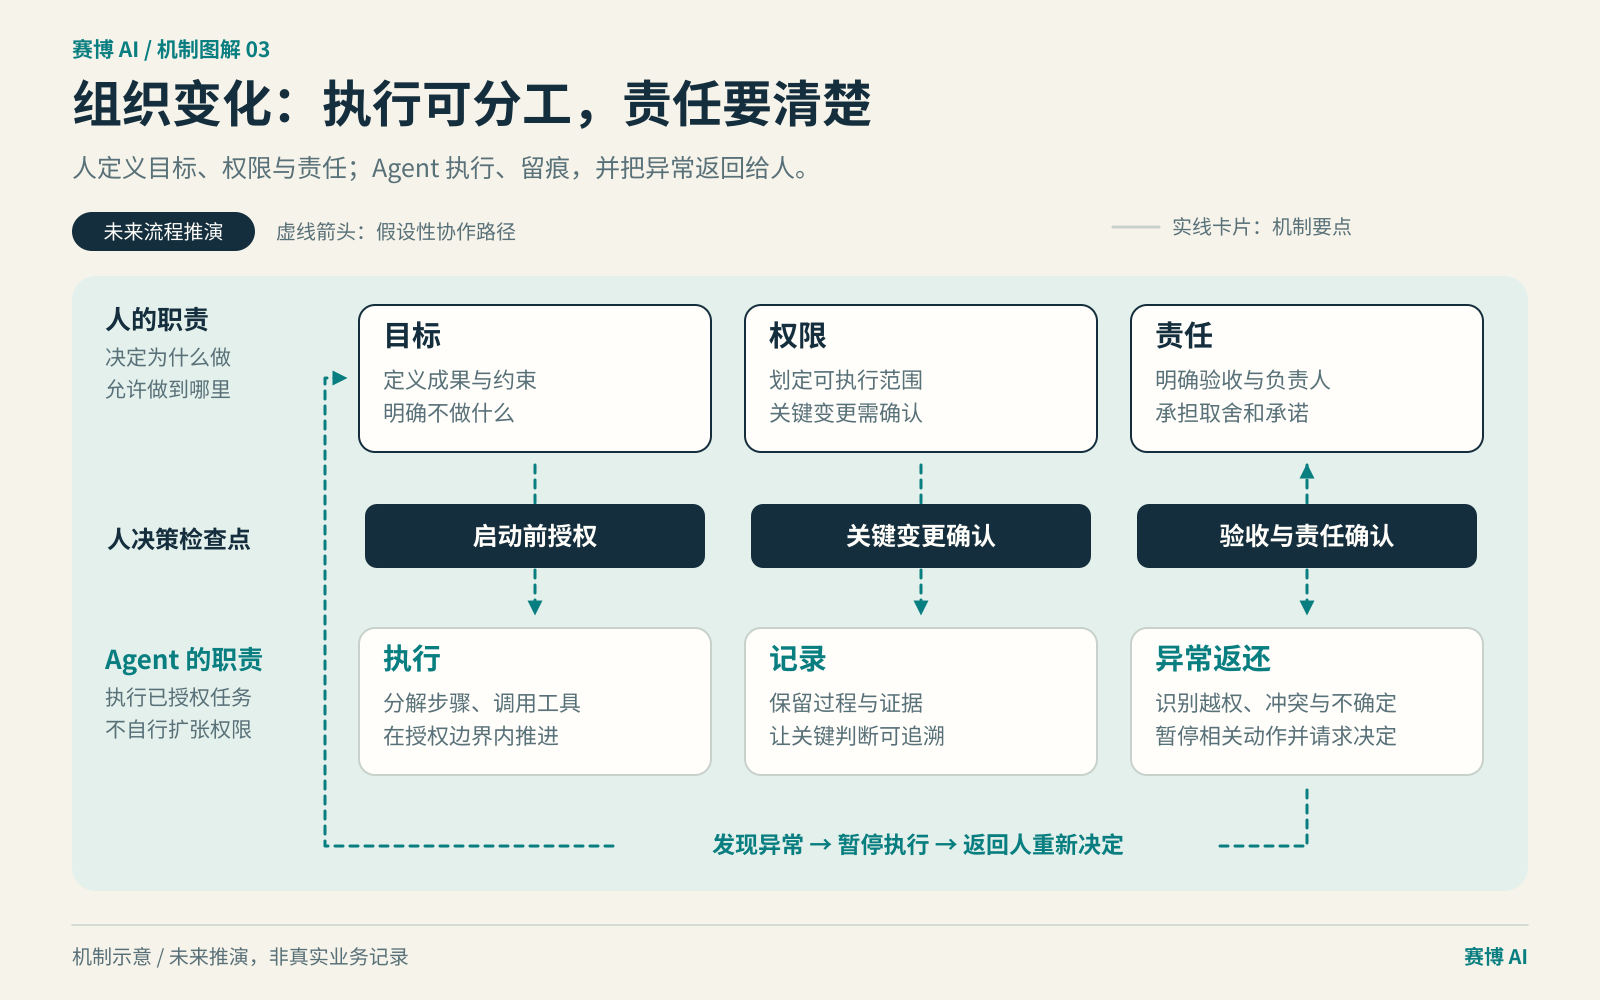
企业讨论“AI 同事”时,常把注意力放在它能承担什么工作。真正决定能否放心交付的,还包括另一端:谁有权宣布它的工作结束,谁负责接班,又怎样证明它已经不能继续行动?
人走了,责任不能留下空格
给 AI 起一个名字,不等于给它建立了可管理的身份。企业至少需要区分三个对象:业务上那位“订单助手”、它运行时使用的账户,以及各个系统授予账户的访问权限。三者可能并不是一一对应。
微软 Entra Agent ID 的官方文档将 owner 与 sponsor 分开:前者负责技术配置、凭据等管理,后者对用途及生命周期负责。文档还明确要求,在 sponsor 调岗或离职时维护接任关系。这是已记录的产品管理模型,不是所有企业都已采用的通行制度。微软:身份的管理关系
对组织而言,这一区分的价值是:不能让“当初是谁搭的”永远等于“今天由谁负责”。开发者知道怎样修改连接,不一定知道业务是否还需要它;业务负责人知道任务是否结束,也不应因此获得任意修改凭据的权限。
人员调动的交接单,因此可以多问一句:你名下哪些非人身份仍在工作?每个身份都应有接任人确认,而不是只把通知邮箱改成一个公共地址。
最小权限,还要有最短的必要时间
假设一家企业的订单助手只需读取指定目录、生成异常清单,把结果交给员工。它的“入职单”就不该只写“接入订单系统”,而应写清:可读哪些数据、不可修改什么、服务哪个项目、由谁批准、何时重新确认。
这是一种流程设计建议,不是某个平台自动提供的保证。权限应跟着任务走:任务缩小,权限收缩;项目结束,访问终止。临时试验获得的权限,尤其不应在转为长期服务时被原样继承。
凭据也不是越方便越好。Google Cloud 的 Workload Identity Federation 支持外部工作负载通过联合身份访问资源,减少对服务账户密钥的依赖;访问可以直接授予联合身份,也可经服务账户模拟实现。但选择哪条路径,仍受具体资源和集成方式约束。Google Cloud:工作负载身份联合
它给出的组织启发不是“换一种登录方式便万事大吉”,而是减少需要人工保管和交接的长期钥匙。身份归属、资源授权、运行凭据,仍需分别登记。若历史上使用过长期密钥,还要知道副本存放在哪里、由哪些工具使用;删除某台机器上的文件,并不等于撤销服务器端的授权。
做一次“离职演练”,不要只看禁用按钮
下面是一套假设的验收演练,不代表任何企业已经实施,也不是在生产环境中直接执行的操作指南。
选择测试环境里的一位订单助手,事先列清它使用的身份、连接器、工具权限、定时任务及目标资源,并约定成功条件。业务负责人宣布任务终止,技术负责人按本企业获批流程停任务、处理身份和授权;另一位验证者负责检查结果。
关键是留下三组证据。
第一,责任交接。记录原负责人退出、新负责人接收的时间。如果没有接任人,谁收到通知?谁能决定暂停?不能让一封无人阅读的邮件成为交接完成的凭据。
第二,访问终止。分别验证能否获得新凭据,以及已取得的凭据能否继续访问目标资源。Google Cloud 明确提醒:删除服务账户密钥,并不撤销由它签发的短期凭据;阻断相关访问还涉及对应服务账户的禁用或删除。这也可能影响共用账户的其他工作负载,不能当作无影响的清理动作。Google Cloud:删除服务账户密钥
第三,残留行为。检查任务队列、重试机制和其他连接,确认没有换一条通路继续执行。日志保留用于审计;业务产物的交接或清理由另一套规则处理,不能为了“离职干净”把证据一起删除。
演练报告不宜只写“已禁用”。它应记录停用决定、管理操作、最后一次成功访问与验证拒绝的时间,以及尚未覆盖的系统。真正有用的指标,是从决定停用到各条已知访问路径被证实阻断的间隔,而不是管理员点按钮的速度。
自动清理之前,先约定谁可以恢复
微软的 Agent ID 生命周期政策文档已列出定期重新确认、最低 sponsor 数量和不活跃监测等规则,并可配置停用或软删除等动作。但截至核验,该能力仍标注预览,官方注明没有服务级别协议,不建议用于生产工作负载,且有许可前提。因此不能把文档中的流程当成所有租户都能立即依赖的现成功能。微软:Agent ID 生命周期政策
企业也不能把“清理越快越好”当成唯一目标。有些低频任务很重要;共享身份被停用,可能连带影响其他服务。恢复同样需要责任边界:谁确认业务仍有必要,谁重新审查权限,谁验证恢复没有把旧问题带回来。
我们的判断是,AI 进入组织后,变化未必首先发生在组织架构图上,而可能先发生在交接表里:除了人和项目,还要交接机器身份、授权理由与终止条件。
一位合格的“AI 同事”,不只是需要时叫得来,也应当在不再需要时,能够被有证据地请出去。
参考资料
- Microsoft Learn:Administrative relationships in Microsoft Entra Agent ID
- Google Cloud:Workload Identity Federation
- Google Cloud:Create and delete service account keys
- Microsoft Learn:Entra Agent ID lifecycle policies(预览)
本文署名为赛博AI编辑整理;资料核验截至2026年10月31日。产品与研究事实以所列一手来源为依据,假设场景、试验建议和未来推演不代表已经验证的结果。