部署高风险AI前,基本权利影响评估谁做、留什么
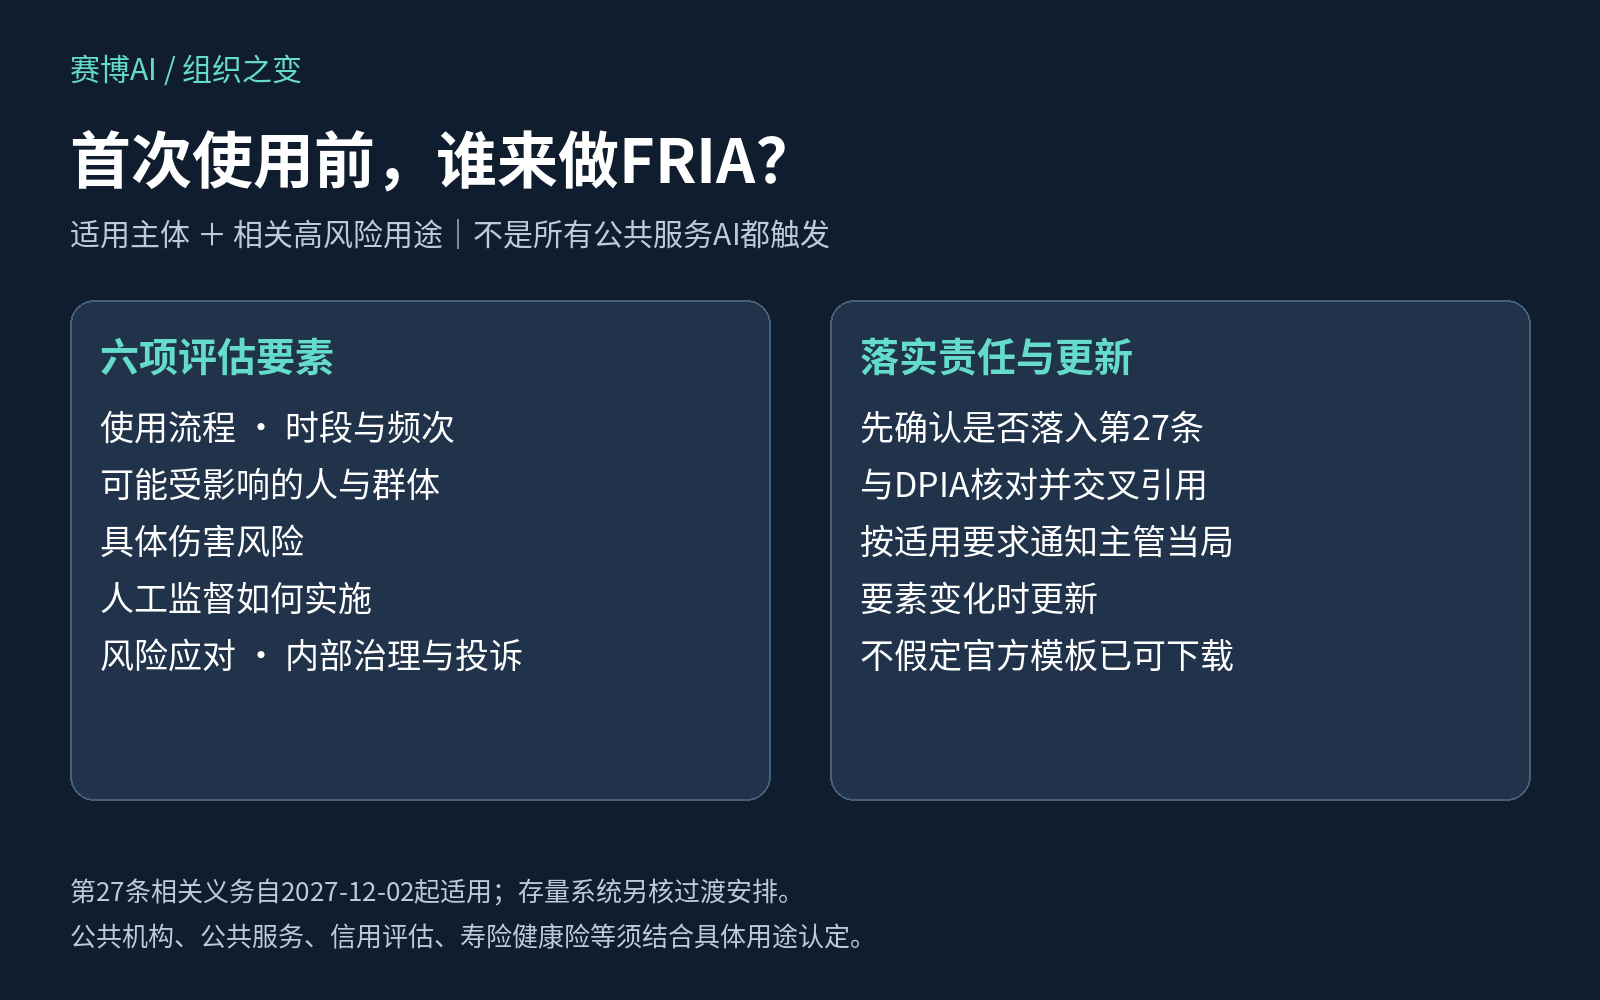
欧盟《人工智能法案》第27条相关义务自2027年12月2日起适用,存量系统另核过渡安排。该条要求特定部署者在首次使用某些高风险AI系统前,完成基本权利影响评估(FRIA),内容至少包括使用流程、使用时段与频次、可能受影响的人群、具体伤害风险、人工监督措施,以及风险实现时的治理与投诉安排;评估结果须按AI办公室模板通知市场监督当局,并在要素变化时更新。委员会Navigating FAQ进一步明确:公共机构、提供公共服务的私人主体,以及开展自然人信用评估或寿险/健康险定价与风险评估的运营方,须做此类评估并通知国家主管机关。组织问题变成:职责落在哪个部门、与DPIA如何交叉引用、通知前谁签字。
一家城市公用事业公司准备上线能耗异常识别系统,辅助决定是否对欠费用户启动催收升级。IT认为“只是内部工具”,合规突然问:“我们算不算提供公共服务的部署者?要不要在首次使用前做基本权利影响评估?评估完要不要通知市场监督当局?”现场没有现成的FRIA模板责任人。
以上是假设场景。它指向的组织问题是:当高风险AI进入真实部署,第27条FRIA由谁牵头、评估写什么、通知与更新如何嵌进部门职责。
已经发生的事
【适用时间】Digital Omnibus on AI已通过为Regulation (EU) 2026/1744,2026年7月24日刊于正式公报、7月27日生效。修法与义务开始适用须分开:修订后的第113条将第III章第1至3节对第6条第2款及附件III高风险系统的适用日期定为2027年12月2日;本文第27条属于这一范围,存量系统还须核对第111条。因此本文是首次使用前的准备清单,不宣称截至2026年11月所有相关部署者均已承担该条现时履行义务。
【事实】AI Act Service Desk展示的第27条(基于截至2026年7月27日的EUR-Lex合并文本)第1款规定:在部署第6条第2款所指高风险AI系统之前——附件III第2点所列领域的高风险系统除外——受公法管辖的机构,或提供公共服务的私人实体,以及附件III第5点(b)(c)项所指高风险AI系统的部署者,须评估该系统使用可能对基本权利产生的影响。评估至少包括:(a)结合预期目的,描述部署者将使用该高风险AI系统的流程;(b)描述拟使用各高风险AI系统的时段与频次;(c)在具体情境下可能受影响的自然人类别与群体;(d)结合提供者按第13条提供的信息,说明可能影响上述人员或群体的具体伤害风险;(e)按使用说明描述人工监督措施的实施;(f)风险实现时拟采取的措施,含内部治理与投诉机制安排。
【事实】同条第2款写明:第1款义务适用于高风险AI系统的首次使用;在类似情形下,部署者可依赖此前已完成的基本权利影响评估或提供者已做的影响评估;若在使用过程中部署者认为第1款任一要素已变化或不再最新,须采取必要步骤更新信息。第3款要求评估完成后,部署者将结果通知市场监督当局,并提交按第5款模板填妥的材料作为通知一部分;在第46条第1款所指情形下,部署者可免除该通知义务。
【事实】同条第4款(已由Regulation (EU) 2026/1744第1条第13项修订)写明:若本条任一义务已通过按GDPR第35条或执法指令(EU)2016/680第27条开展的数据保护影响评估得到满足,部署者在进行本条第1款基本权利影响评估时,可交叉引用该DPIA相关章节,或将相关部分纳入FRIA。第5款要求AI办公室制定问卷模板(含自动化工具),以便部署者以简化方式履行义务,并在相关时允许交叉引用或纳入DPIA内容。
【事实】欧盟委员会《Navigating the AI Act》官方问答在“What is a fundamental rights impact assessment?”一节写明:提供者须进行风险评估并以最小化健康、安全与基本权利风险的方式设计系统;但某些基本权利风险只有结合使用语境才能充分识别,尤其在可能存在权力不对称的敏感领域。因此,受公法管辖的机构或提供公共服务的私人运营方,以及开展自然人信用评估或寿险与健康险定价与风险评估的高风险AI系统运营方,须进行基本权利影响评估,并将结果通知国家主管机关。FAQ同时写明:实践中许多部署者还须做DPIA,为避免实质重叠,FRIA应与DPIA结合进行。同页对部署者基线义务还写明:须按使用说明使用系统、监测运行并对已识别风险或严重事件采取行动、在组织内指派具备条件的人工监督人员;若在工作场所部署高风险系统,须事先告知受影响雇员与工人代表。
【核验限制】本文已复核EUR-Lex官方合并文本第27、111、113条、正式修法2026/1744第1条第13项,以及委员会Navigating FAQ。AI办公室问卷模板是否已以可下载终稿发布、第46条豁免通知的细节,本次未逐一打开模板文件,故对“通知填哪些栏”以第27条六要素与第3、5款的模板要求为边界;法条要求制定模板,并不能证明终稿或自动化工具已经发布可用。某组织是否构成“提供公共服务”、某系统是否落入附件III相关点,须个案法律判断。
变化的机制:从“上线评审会”到“首次使用前的法定评估与通知”
许多公司已有项目上线会或隐私DPIA,但第27条把评估时点钉在“首次使用前”,把义务主体限定为特定公共与准公共、信贷与特定保险部署者,并把六要素与向市场监督当局通知写成法定义务;要素过时还须更新。组织上需要预先约定:谁判定本单位是否落入义务主体、谁起草六要素、谁与DPIA交叉引用、谁对外提交模板、使用中变更如何触发复评。
【推演】可能出现“FRIA值班表”:合规牵头,业务描述流程与频次,产品/安全写伤害风险与人工监督,客服或监察写投诉通道,法务确认是否通知及模板版本。成立条件是企业确属第27条主体且系统可能被归为相关高风险用途。受益方是能在监管问询时出示首次使用前评估与通知记录的组织;承担成本的是须在上线关口前完成跨部门材料的业务与合规。可能失败的环节:把提供者的风险评估当成部署者FRIA已完成;DPIA只谈个人数据未覆盖基本权利伤害类型;系统改用途后未更新评估却继续扩大用户群。
对组织的影响
- 公共机构、公共服务提供方、信贷评估与寿险/健康险相关部署者,应在采购或自研立项阶段就识别是否触发FRIA,而不是上线当天补材料。
- FRIA与DPIA可交叉引用,但组织上仍须有人确认六要素是否都被覆盖,避免“两份文件都有、关键问题都没有”。
- 合同应要求提供者按第13条交付足够信息,否则部署者难以写清第27条第1款(d)的具体伤害风险。
建议试验:选一个候选系统做半日FRIA桌面推演
【建议试验】选一个最接近“公共服务、信贷或保险定价”用途的在用或拟上线AI系统,要求合规、业务、产品三人在半天内按第27条六要素各写一段草稿,并标注:哪些句子可交叉引用现有DPIA、首次使用日是哪天、若需通知应由谁提交哪份模板、若明年扩大适用人群哪一要素必须重写。投入:三人各半天。判断指标:能否指出唯一对外通知责任人;六要素中有几项只能写“待定”。失败条件:现场无人能说明本单位是否可能属于第27条主体,或把“已做隐私培训”当成FRIA。结果用于补内部制度草稿,不代替正式法律意见。
边界
本文不提供合规结论,不解释中国或其他司法辖区的基本权利评估制度,也不评估附件III清单上的每一类用例。通知渠道与模板以事发时AI办公室与市场监督当局要求为准。
参考资料
- AI Act Service Desk, Article 27: Fundamental rights impact assessment for high-risk AI systems. https://ai-act-service-desk.ec.europa.eu/en/ai-act/article-27 (核验日期:2026-11-07)
- European Commission, Navigating the AI Act(含FRIA主体与时机说明). https://digital-strategy.ec.europa.eu/en/faqs/navigating-ai-act (核验日期:2026-11-07)
- EUR-Lex,《人工智能法案》2026-07-27合并文本(合并文本供查阅,法律效力以正式公报法令为准). https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX%3A02024R1689-20260727 (复核日期:2026-11-07)
- Regulation (EU) 2026/1744,Digital Omnibus on AI,2026-07-24刊于正式公报,2026-07-27生效. https://eur-lex.europa.eu/eli/reg/2026/1744/oj/eng (复核日期:2026-11-07)